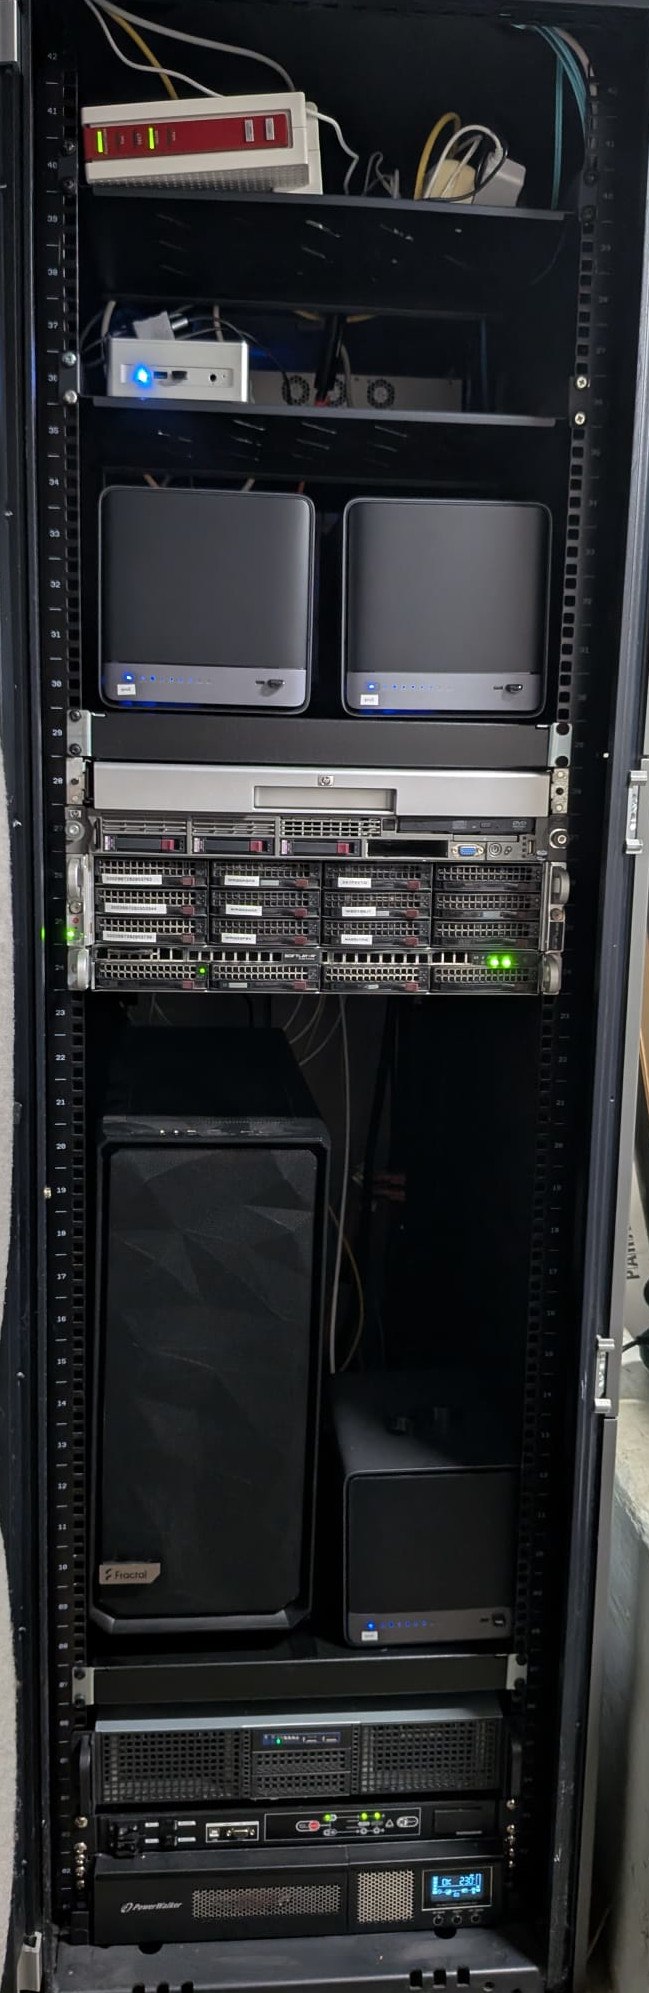
Am Unternehmensstandort
Kurze Wege zu lokalen Daten und Anwendungen. Geeignet, wenn Prozesse auch ohne externe Internetverbindung handlungsfähig bleiben sollen.

PRIVATE CLOUD
Eine Private Cloud verbindet Cloud-Technologie mit einem klar abgegrenzten Betriebsmodell. Datenstandort, Zugriffe, Ressourcen und Verantwortlichkeiten werden passend zu Ihren Anforderungen festgelegt.
BETRIEBSMODELLE
Je nach Anwendung kann die Umgebung am Unternehmensstandort, in einem Rechenzentrum oder verteilt betrieben werden. Entscheidend sind Verfügbarkeit, Schutzbedarf, Verbindung und die Frage, welche Dienste bei einem Internetausfall weiterarbeiten müssen.
Kurze Wege zu lokalen Daten und Anwendungen. Geeignet, wenn Prozesse auch ohne externe Internetverbindung handlungsfähig bleiben sollen.
Lokale Dienste werden um Rechenzentrumsressourcen ergänzt, etwa für Sicherung, Wiederanlauf oder definierte externe Zugriffe.
Eine abgegrenzte Umgebung für Anwendungen, die standortübergreifend erreichbar sein sollen oder zentrale Ressourcen benötigen.

SICHERHEIT & TRENNUNG
Eine abgegrenzte Umgebung ermöglicht es, Netzwerkzugriffe, Datenflüsse und administrative Rechte gezielt festzulegen. Die konkrete Trennung und Überwachung richtet sich nach Architektur, Risiko und vereinbartem Schutzbedarf.
Benutzer, Systeme und administrative Rollen erhalten nur die Verbindungen und Berechtigungen, die für ihren Zweck vorgesehen sind.
Protokollierung, Firewall-Regeln und Sicherheitsmonitoring können kombiniert werden, um auffällige Ereignisse erkennbar und untersuchbar zu machen.
Verschlüsselte Backups, Aufbewahrungsregeln und Wiederherstellungstests werden anhand der benötigten Wiederanlaufziele geplant.
Getrennte Bereiche reduzieren unnötige Abhängigkeiten. Welche Auswirkungen ein Vorfall haben kann, wird in der Architektur berücksichtigt.
ZUVERLÄSSIGKEIT
Replikation über Systeme oder Standorte kann Ausfälle abfedern. Umfang und Kosten richten sich danach, welche Anwendungen wie schnell wieder verfügbar sein müssen.
Regelmäßige Sicherungen bleiben davon unabhängig ein zentraler Bestandteil des Betriebskonzepts.
Offene Protokolle, verbreitete Standards und austauschbare Komponenten erleichtern Wartung und Weiterentwicklung. Vollständige Unabhängigkeit ist selten realistisch; Abhängigkeiten sollen deshalb sichtbar und bewusst entschieden werden.
Die eingesetzte Hardware wird anhand von Last, Verfügbarkeit und Lebenszyklus dimensioniert.
IN VERBINDUNG MIT DEM IT-STACK
Wenn Anwendungen lokal bereitgestellt werden, können definierte Arbeitsabläufe auch bei einer gestörten externen Verbindung verfügbar bleiben. Welche Funktionen das betrifft, wird vorab festgelegt und getestet.
PASSGENAU STATT PAUSCHAL
Rechenleistung, Speicher, Netzwerk und optionale Beschleuniger werden nur dort vorgesehen, wo Anwendungen sie tatsächlich benötigen. Ein standardisierter Grundaufbau hält die Umgebung wartbar; dokumentierte Erweiterungen schaffen die notwendige Flexibilität.
Datenmengen, Zugriffswege, bestehende Anwendungen, Schutzbedarf, zulässige Ausfallzeit, Wiederherstellungsziele und gewünschter Betriebsort. Erst daraus ergibt sich, welche Private-Cloud-Architektur sinnvoll ist.
NÄCHSTER SCHRITT
Wir betrachten zuerst die betrieblichen Anforderungen und entwerfen daraus ein lokales, zentrales oder hybrides Betriebsmodell.
info@lccluster.com0711 25295220